Une IA branchée sur votre entreprise doit avoir exactement les droits de la personne qui l'utilise, pas un de plus. Un équipier qui l'interroge ne voit que ce qu'il voit déjà dans l'outil ; un manager d'un site ne voit pas l'autre site. Ce principe, qu'on appelle le moindre privilège, est la condition pour que salariés, CSE et responsables informatiques acceptent l'IA. Dans Tsuno, les droits se vérifient côté serveur, par marque, établissement et rôle, et l'assistant IA reprend ceux de la personne.
Samedi, 9 h 20, dans le vestiaire
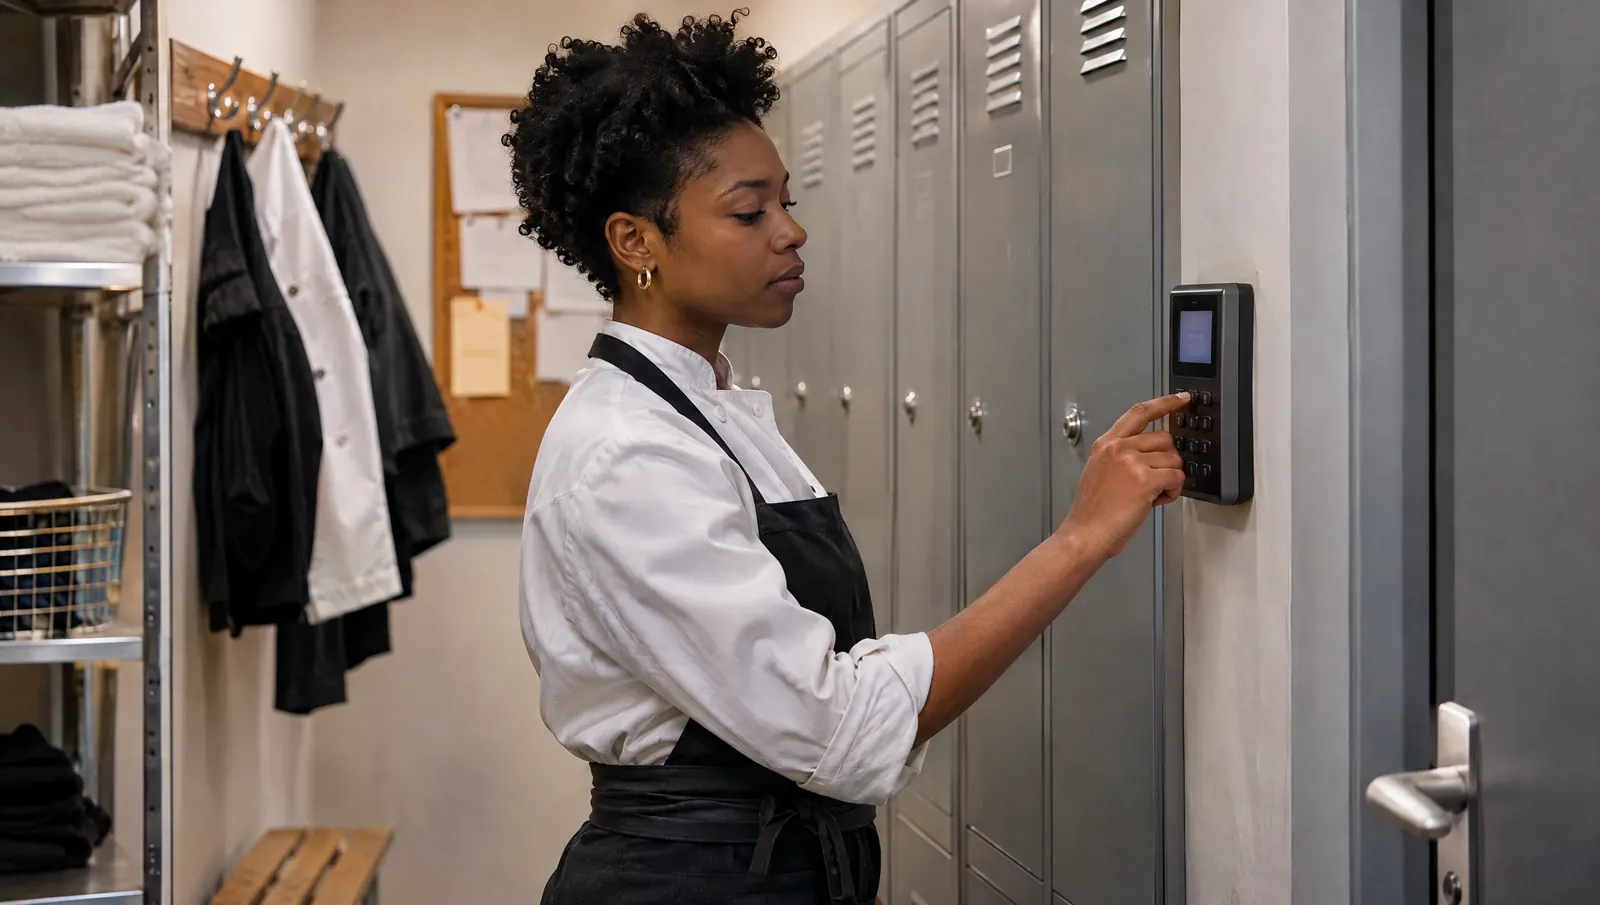
Justine arrive pour l'ouverture. Elle tape le code de l'établissement et son code personnel sur le petit appareil fixé au mur, puis demande : « À quelle heure je finis aujourd'hui ? » La réponse arrive : 15 h 30.
Par curiosité, elle tente : « Et Grégoire, il finit à quelle heure ? » Grégoire est son manager. Justine ne voit pas les horaires de son manager dans l'application. L'assistant ne les lui donne pas non plus, et le dit simplement.
Le lundi suivant, en réunion d'équipe, quelqu'un demande si « l'IA » peut lire les plannings de tout le monde. Grégoire peut répondre en une phrase : elle voit ce que tu vois, rien de plus. La discussion passe à autre chose.
(Scène et personnages fictifs.)
Ce que veut dire « mêmes droits, pas plus »
Une nouvelle porte, pas une nouvelle clé
Une IA connectée à votre outil de gestion est une nouvelle façon d'entrer dans les mêmes pièces. Elle ne doit pas ouvrir de pièce supplémentaire. Si un commis ne consulte pas la masse salariale dans l'application, il ne doit pas pouvoir la demander à l'IA, même poliment, même en reformulant.
Le moindre privilège, sans jargon
Le principe est ancien en sécurité : chacun n'accède qu'à ce dont il a besoin pour son travail. La CNIL le formule clairement dans sa fiche « Gérer les habilitations » (guide de la sécurité des données personnelles, 2024) : limiter l'accès de chaque utilisateur aux seules données strictement nécessaires à ses missions, supprimer les accès dès qu'ils ne sont plus justifiés, et revoir les habilitations au moins une fois par an. Le RGPD (article 25) demande aussi une protection des données par défaut. Une IA ne change rien à ces règles, elle les rend seulement plus visibles.
Un site ne voit pas l'autre
Dans un groupe de restaurants, la question se pose dès le deuxième site. Le manager de Confluence n'a pas à voir les heures, les incidents ou les entretiens de Part-Dieu. Un superviseur voit les sites qui lui sont rattachés. Et une marque ne voit jamais une autre marque.
Pourquoi c'est la condition de la confiance
Pour les salariés
La première crainte face à une IA au travail, c'est d'être surveillé. Si l'IA peut tout lire, chaque question devient un risque : « et si quelqu'un lui demande ce que j'ai fait hier ? » Quand la règle est simple et vérifiable (elle voit ce que tu vois), la crainte retombe.
Pour le CSE
En France, dans les entreprises d'au moins 50 salariés, le CSE est informé et consulté avant la mise en place de moyens de contrôle de l'activité des salariés (Code du travail, article L2312-38). Une IA dont le périmètre est flou sera lue comme un moyen de contrôle. Une IA qui reprend les droits existants est beaucoup plus facile à présenter, parce qu'elle n'ajoute aucun accès.
Pour le responsable informatique
Le DSI, ou la personne qui en tient lieu, pose toujours la même question : qui voit quoi, et comment le vérifier ? Une IA qui reprend les droits de l'outil ne crée pas un deuxième système de droits à gérer. Il n'y a qu'une seule liste, et elle s'applique partout.
Ce que Tsuno a mis en place
Voici ce qui est en place aujourd'hui dans Tsuno, tel que nous le décrivons sur la page Confiance et données.
- Les droits sont contrôlés côté serveur. Chaque lecture et chaque écriture vérifie la marque, l'établissement et le rôle, pas seulement la connexion.
- Votre assistant IA est branché sur vos droits. Qu'il s'agisse de San ou de votre assistant habituel (ChatGPT, Claude, Mistral), il ne voit et ne fait que ce que vous pouvez déjà voir et faire dans Tsuno.
- Un droit retiré s'applique sans attendre. Le rôle est relu en continu, et un retrait de site, de rôle ou un départ coupe les sessions ouvertes.
- Les droits sont revérifiés au moment de confirmer une action. Si un accès a été retiré entre la proposition et le « oui », l'action ne part pas.
- Le poste partagé reste à sa place. La tablette de cuisine ou de salle ne voit que l'établissement où elle est installée.
- Pas d'aspiration de données. Les lectures depuis un assistant IA sont plafonnées, pour que la connexion ne serve pas à tout extraire.
Côté voix, chaque personne ouvre sa session avec le code de l'établissement et son code personnel. C'est ce qui permet à l'assistant de savoir qui parle, et donc quels droits appliquer.
Rôle par rôle, ce que l'IA peut lire et préparer
Le tableau ci-dessous illustre le principe. Les droits exacts dépendent de la façon dont votre organisation est configurée dans Tsuno ; la règle, elle, ne change pas : l'IA suit le rôle et les sites de la personne.
| Rôle | Ce que l'IA peut lire | Ce qu'elle peut préparer (à confirmer) |
|---|---|---|
| Équipier | Son planning, ses tâches du jour, les procédures et checklists de son établissement | Un signalement, une tâche cochée, une checklist remplie |
| Manager d'un site | Le planning, les tâches, les contrôles et les incidents de son site | Un créneau de planning, une tâche pour l'équipe, un fait daté |
| Superviseur | Les sites qui lui sont rattachés, pas les autres | Les mêmes actions, sur ses sites seulement |
| Dirigeant de la marque | Les sites de sa marque, jamais ceux d'une autre marque | Les actions de son périmètre, toujours en deux temps |
| Tous les rôles | Jamais de classement de personnes transmis à l'IA | Jamais : paie, facturation, suppression définitive et actes juridiques |
Erreurs fréquentes
- Le compte partagé. Un identifiant commun « cuisine » ou « équipe » rend impossible de savoir qui a demandé quoi, et donne à chacun les droits du plus haut placé. La CNIL recommande un identifiant unique par utilisateur. Le poste partagé, limité à un site, n'est pas la même chose qu'un compte partagé.
- Brancher l'IA sur le compte du patron. C'est tentant pour aller vite : une seule connexion, tout est visible. Mais toute personne qui utilise cette connexion voit alors ce que voit le patron. Chacun branche son assistant sur son propre compte.
- L'ancien salarié toujours connecté. Un départ non saisi, c'est un accès qui reste ouvert. Dans Tsuno, une désactivation ou une fin de contrat ferme les sessions ouvertes : encore faut-il la saisir le jour même.
- Des droits élargis « pour dépanner » qu'on oublie. Un équipier promu responsable de fermeture pour une semaine garde parfois ses droits pendant six mois. Revoyez les rôles après chaque changement d'organisation.
- Croire que l'IA fera le tri. Ce qu'elle peut montrer se décide dans le système de droits, vérifié côté serveur, jamais dans la conversation.
Ce qu'il faut mesurer
- Le délai entre un départ ou un changement de poste et la mise à jour des droits. L'objectif est le jour même.
- Le nombre de comptes partagés ou génériques encore actifs. L'objectif est zéro, hors poste partagé limité à un site.
- La date de la dernière revue des rôles, site par site. La CNIL recommande au moins une revue par an.
Où Tsuno et San interviennent
Dans Tsuno, l'IA n'a pas de droits à elle. Elle emprunte ceux de la personne connectée, vérifiés côté serveur à chaque lecture et à chaque écriture, et elle les perd dès que la personne les perd. Cela vaut pour San comme pour votre assistant IA habituel. San Voice, l'interaction vocale, est disponible en démonstration ; San Audio et San 360 sont en cours d'exploration. Pour voir comment les droits se comportent sur vos propres documents, la page Tsuno San présente l'assistant et Confiance et données détaille qui voit quoi.
Pour aller plus loin
Les droits ne sont qu'une moitié de la confiance : l'autre est la confirmation, détaillée dans une IA qui propose, un humain qui confirme. Pour comprendre comment on relie une IA à son entreprise, lisez le MCP expliqué aux métiers de terrain. Sur la crainte de la surveillance, voyez pourquoi un outil de management peut vite devenir un outil de surveillance et, pour le cadre légal, faut-il consulter le CSE avant d'utiliser un assistant vocal ? Les lignes rouges de l'assistant sont réunies dans ce que San ne fait jamais.
À retenir
Une IA ne mérite la confiance d'une équipe que si elle ne voit rien de plus que la personne qui l'interroge. Des droits vérifiés côté serveur, un compte par personne et des accès coupés le jour d'un départ rendent cette règle vérifiable par chacun, ce qu'aucune promesse ne fait.
Questions fréquentes
Une IA connectée à l'entreprise peut-elle voir plus de choses que moi ?
Elle ne devrait jamais. Dans Tsuno, votre assistant IA ne voit et ne fait que ce que vous pouvez déjà voir et faire dans Tsuno : mêmes établissements, même rôle, mêmes limites.
Un équipier peut-il voir le planning de toute l'équipe en passant par l'IA ?
Seulement s'il le voit déjà dans l'outil. Changer d'interface ne donne aucun droit de plus : l'IA applique les droits de la personne qui l'interroge.
Que se passe-t-il quand un salarié quitte l'entreprise ou change de poste ?
Dans Tsuno, un retrait de site, de rôle ou un départ coupe les sessions ouvertes. Le rôle est relu en continu, donc l'IA perd aussitôt ce que la personne a perdu.
Peut-on brancher l'IA sur le compte du patron pour aller plus vite ?
C'est la pire idée. Toute personne qui utilise cette connexion verrait alors ce que voit le patron. Chaque personne doit avoir son propre accès, avec ses propres droits.
Que dit la CNIL sur les droits d'accès aux données ?
Dans sa fiche Gérer les habilitations (2024), la CNIL recommande de limiter l'accès de chaque utilisateur aux seules données nécessaires à ses missions, de supprimer les accès dès qu'ils ne sont plus justifiés et de revoir les habilitations au moins une fois par an.
À lire aussi
IA et outils
12 questions à poser avant de connecter une IA à son entreprise
Droits, confirmation, journal, données envoyées, exclusions, départs : 12 questions à poser à un éditeur avant de brancher votre IA, et les réponses à exiger.
IA et outils
Assistant vocal généraliste ou compagnon qui connaît votre établissement ?
Pour un minuteur, un assistant vocal grand public suffit. Pour vos fiches, vos droits et vos équipes, il faut un compagnon de métier. Comparaison en 8 critères.
IA et outils
Ce que San sait de votre restaurant, et d'où il le sait
San répond à partir de ce que votre établissement a écrit dans Tsuno, dans les droits de la personne. Ce qui n'y est pas, il ne le sait pas et ne le devine pas.